
Блокировка мультиаккаунтов
Очень нужная вещь!Думаю,многим понадобится...автор немного неправльно написал.там можно блокировать пользователя,но на самом деле его вмид просто занесётся в список запрещённых для регистрации...а пользователь так и останется таким же,как и был и будет продолжать вытягивать из вас денюжку...поэтому выложу версию.но на работоспособность не проверял.как нибудь себе поставлю и проверю.
Итак.установка:
1.SQL-запрос:
ALTER TABLE `tb_users` ADD `rrr` varchar(150) DEFAULT '0' NOT NULL;
ALTER TABLE `tb_users` ADD `lastiplog1` varchar(150) DEFAULT '0' NOT NULL;
ALTER TABLE `tb_users` ADD `blockpay` VARCHAR( 50 ) DEFAULT '0' NULL;
2.Открыть login.php
2.1 После
$lastip = getRealIP();
Добавить
$lastip1 = getRealIP1();
$rrr = (+1);
2.2 вот это:
mysql_query("UPDATE tb_users SET money='$money', lastlogdate='$lastlogdate', lastiplog='$lastip' WHERE username='$username'");
заменить на:
mysql_query("UPDATE tb_users SET money='$money', lastlogdate='$lastlogdate', lastiplog='$lastip' , lastiplog1='$lastip1' , rrr='$rrr'WHERE username='$username'");
3.Открыть funciones.php
После:
return $client_ip;
}
вставить:
function getRealIP1()
{
if( $_SERVER['HTTP_X_FORWARDED_FOR'] != '' )
{
$client_ip =
( !empty($_SERVER['REMOTE_ADDR']) ) ?
$_SERVER['REMOTE_ADDR']
:
( ( !empty($_ENV['REMOTE_ADDR']) ) ?
$_ENV['REMOTE_ADDR']
:
"unknown" );
$entries = split('[, ]', $_SERVER['HTTP_X_FORWARDED_FOR']);
reset($entries);
while (list(, $entry) = each($entries))
{
$entry = trim($entry);
if ( preg_match("/^([0-9]+.[0-9]+)/", $entry, $ip_list) )
{
// http://www.faqs.org/rfcs/rfc1918.html
$private_ip = array(
'/^0./',
'/^127.0.0.1/',
'/^192.168..*/',
'/^172.((1[6-9])|(2[0-9])|(3[0-1]))..*/',
'/^10..*/');
$found_ip = preg_replace($private_ip, $client_ip, $ip_list[1]);
if ($client_ip != $found_ip)
{
$client_ip = $found_ip;
break;
}
}
}
}
else
{
$client_ip =
( !empty($_SERVER['REMOTE_ADDR']) ) ?
$_SERVER['REMOTE_ADDR']
:
( ( !empty($_ENV['REMOTE_ADDR']) ) ?
$_ENV['REMOTE_ADDR']
:
"unknown" );
}
return $client_ip;
}
4.и в админке окрыть dopmenu.php
после:
добавить
5.Лить файл ip2.php в админку.Файл в архиве.
6.Важно!Теперь исправлю маленький недочёт автора.Будем блокировать пользователя на вывод средств.Открываем convert.php
После
<?
$sql = "SELECT * FROM tb_users WHERE username='$user'";
$result = mysql_query($sql);
$row = mysql_fetch_array($result);
Добавить:
$blockpay=$row["blockpay"];
if($blockpay=1)
{
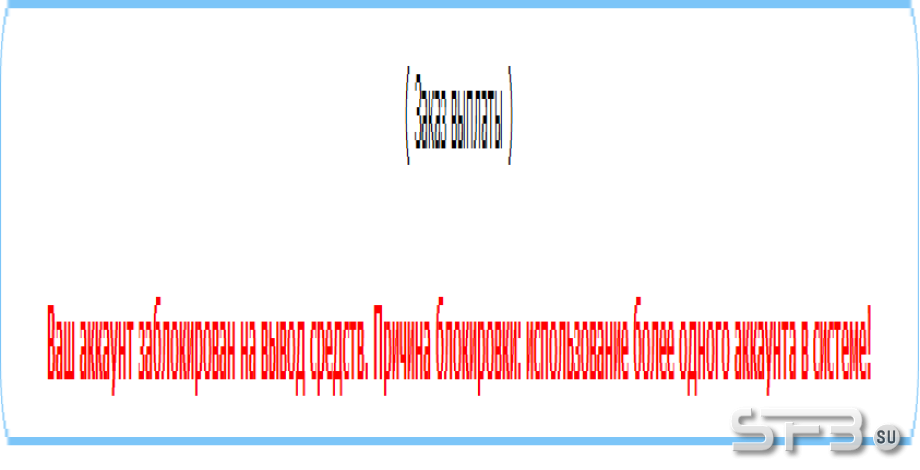
echo " Ваш аккаунт заблокирован на вывод средств.Причина блокировки:использование более одного аккаунта в системе!";
include('footer.php');
exit();
}
ВСЁ.
Итак.установка:
1.SQL-запрос:
ALTER TABLE `tb_users` ADD `rrr` varchar(150) DEFAULT '0' NOT NULL;
ALTER TABLE `tb_users` ADD `lastiplog1` varchar(150) DEFAULT '0' NOT NULL;
ALTER TABLE `tb_users` ADD `blockpay` VARCHAR( 50 ) DEFAULT '0' NULL;
2.Открыть login.php
2.1 После
$lastip = getRealIP();
Добавить
$lastip1 = getRealIP1();
$rrr = (+1);
2.2 вот это:
mysql_query("UPDATE tb_users SET money='$money', lastlogdate='$lastlogdate', lastiplog='$lastip' WHERE username='$username'");
заменить на:
mysql_query("UPDATE tb_users SET money='$money', lastlogdate='$lastlogdate', lastiplog='$lastip' , lastiplog1='$lastip1' , rrr='$rrr'WHERE username='$username'");
3.Открыть funciones.php
После:
return $client_ip;
}
вставить:
function getRealIP1()
{
if( $_SERVER['HTTP_X_FORWARDED_FOR'] != '' )
{
$client_ip =
( !empty($_SERVER['REMOTE_ADDR']) ) ?
$_SERVER['REMOTE_ADDR']
:
( ( !empty($_ENV['REMOTE_ADDR']) ) ?
$_ENV['REMOTE_ADDR']
:
"unknown" );
$entries = split('[, ]', $_SERVER['HTTP_X_FORWARDED_FOR']);
reset($entries);
while (list(, $entry) = each($entries))
{
$entry = trim($entry);
if ( preg_match("/^([0-9]+.[0-9]+)/", $entry, $ip_list) )
{
// http://www.faqs.org/rfcs/rfc1918.html
$private_ip = array(
'/^0./',
'/^127.0.0.1/',
'/^192.168..*/',
'/^172.((1[6-9])|(2[0-9])|(3[0-1]))..*/',
'/^10..*/');
$found_ip = preg_replace($private_ip, $client_ip, $ip_list[1]);
if ($client_ip != $found_ip)
{
$client_ip = $found_ip;
break;
}
}
}
}
else
{
$client_ip =
( !empty($_SERVER['REMOTE_ADDR']) ) ?
$_SERVER['REMOTE_ADDR']
:
( ( !empty($_ENV['REMOTE_ADDR']) ) ?
$_ENV['REMOTE_ADDR']
:
"unknown" );
}
return $client_ip;
}
4.и в админке окрыть dopmenu.php
после:
добавить
5.Лить файл ip2.php в админку.Файл в архиве.
6.Важно!Теперь исправлю маленький недочёт автора.Будем блокировать пользователя на вывод средств.Открываем convert.php
После
<?
$sql = "SELECT * FROM tb_users WHERE username='$user'";
$result = mysql_query($sql);
$row = mysql_fetch_array($result);
Добавить:
$blockpay=$row["blockpay"];
if($blockpay=1)
{
echo "
Ваш аккаунт заблокирован на вывод средств.Причина блокировки:использование более одного аккаунта в системе!"; include('footer.php');
exit();
}
ВСЁ.
Теги
6 комментарии


- Всего товаров 50
- Рейтинг (0)
- Регистрация 03 мар 2011
- Уровень 0
- Пользователь подтверждён Да
- Телефон подтверждён Нет
- Email подтверждён Нет

bobbux
- 17 дек 2011Я почитал сей диалог и понял, что ребята пообщались и пользователям Шопа это мало что даст, особенно новичкам. Чисто, крутые парни поговорили о своем и все. Просьба к админу и автору плагина - напишите, что работает и как сделать, чтоб работало!!! ))))
sexygw
- 30 мая 2011Вот эта вся херня блокирует всех подряд, даже если на сайте зарегистрирован один человек и в этом случае мультиаккаунтов быть не может вообще. Так что XaKeR очередная недоделка с твой стороны. Всё у тебя Артём через жопу.
Rufus
- 01 апр 2011Ахахаха...
Алекс, ты слышал про статику?
Что это?
ALTER TABLE `tb_users` ADD `rrr` varchar(150) DEFAULT '0' NOT NULL;
ALTER TABLE `tb_users` ADD `lastiplog1` varchar(150) DEFAULT '0' NOT NULL;
ALTER TABLE `tb_users` ADD `blockpay` VARCHAR( 50 ) DEFAULT '0' NULL;
Сколько у тебя база вести с 5000 пользователями? Метров 100 ?
В этой строке хранится дата последнего входа????
ALTER TABLE `tb_users` ADD `lastiplog1` varchar(150) DEFAULT '0' NOT NULL;
Если ды, то что ты там записываешь в 150 символов?
Наверное что-то вроди этого:
Данный пользователь последний раз авторизовывался в системе двадцатого марты две тысячи десятого года в десять часов пятнадцать минут и тридцать семь секунд
А хотя нет, я на 7 символов перестарался :)
Rufus
- 24 мар 2011Ребята, всё делается намного проще 1 вложенным запросом. А запустить эту конструкцию можно хоть с крона (1 раз в час), хоть по нажатию кнопки.
Admin24
- 17 мар 2011Хорошо если бы пользователь получал blockpay1 при входе автоматом когда спалился мультиком!