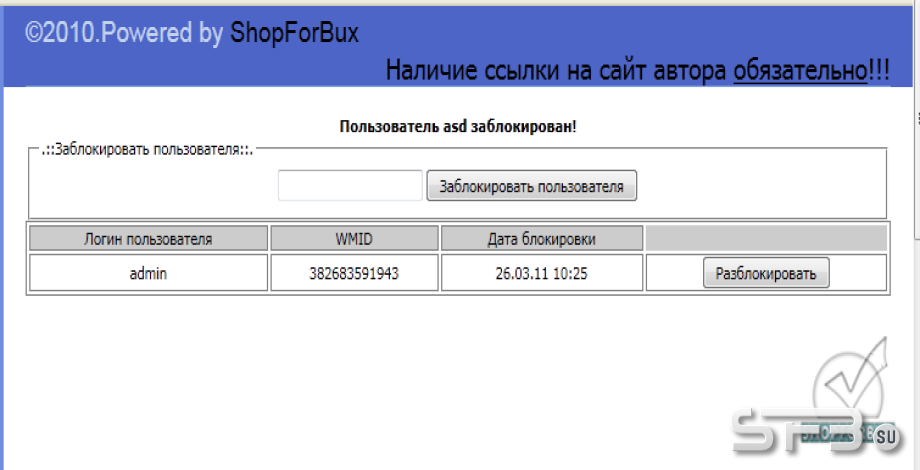
Пробежавшись по форуму, я увидел тему, где пользователь попросил выложить этот плагин. Выполняю его просьбу. Я быстренько накидал плагин - суть его работы проста - в админпанели вводим логин и вауля - пользователь с этим логином заблокирован. Как именно его блокировать - решать вам - я в статье распишу.
Итак.
1. Сделаем SQL-запрос в БД:
ALTER TABLE tb_users ADD banned INT(15) NOT NULL DEFAULT '0';
2. Выберем способ блокировки пользователя:
2.1. Если мы хотим полностью его заблокировать на вход в аккаунт. Открываем login.php и ищем:
$_SESSION["username"]=$username;
Перед этой строкой вставим:
$banned=mysql_result(mysql_query("SELECT banned FROM tb_users WHERE username='$username'"),0,0);
if($banned!='0')
{
echo "Ваш аккаунт заблокирован администрацией.Дата блокировки:"; echo date('d.m.Y H:i', $banned); echo "";
exit;
}
Получится, что если пользователь с заблокированным логином захочет зайти в свой аккаунт - у него ничего не получится.
2.2. Если мы хотим заблокировать ему возможности сайта. Открываем convert.php и находим:
include('header.php');
Добавим следом:
require_once('config.php');
$banned=mysql_result(mysql_query("SELECT banned FROM tb_users WHERE username='".$_SESSION["username"]."'"),0,0);
if($banned!='0')
{
echo "Ваш аккаунт заблокирован администрацией.Дата блокировки:"; echo date('d.m.Y H:i', $banned); echo "";
include('footer.php');
exit;
}
Поправив convert.php мы запретили пользователю с заблокированным аккаунтом выводить средства.
Аналогичный код можно вставить также и в tasklist.php, taskadd.php, taskcheck.php, moneyforadv.php, refbirj.php, referals.php для запрета пользоваться заданиями и реф. биржей.
Если мы хотим заблокировать пользователю возможность зарабатывать на просмотре ссылок - мы можем вставить в sites.php также, как и вставляли в convert.php такой же код. Но этим мы только запретим пользователю видеть ссылки. Он наугад может попасть на фрейм и начать зарабатывать.Чтобы этого не было - откроем success.php и после:
require('config.php');
Добавим код:
$banned=mysql_result(mysql_query("SELECT banned FROM tb_users WHERE username='".$_SESSION["username"]."'"),0,0);
if($banned!='0')
{
echo "Ваш аккаунт заблокирован администрацией.Дата блокировки:"; echo date('d.m.Y H:i', $banned); echo "";
exit;
}
Таким образом при попытке просмотра ссылки пользователь также увидит это зловещее сообщение :)
3. Наконец самое главное - в админку льём файл с прикреплённого архива и для удобства делаем себе ссылку (вида
adminmain.php?p=logblock) там, где нам это более удобнее.
С вас комментарии...


Alex
- 10 ноя 2012Hitman
Ты же говорил что закончил на программиста и что такой хуйни не знаешь с сесеями? Это же в школе в 11 классе дети учат на информатике...
Yulan
- 22 мая 2012Ставь перед
$_SESSION["username"]=strtolower($rres[username]);
и поменяй везде все username на email
и тогда все будет работать.
а так же в приложенном файле поменяй
wmid на email
А что бы работало .. то лучше ввести после вот этой строки.
if (strtolower($_POST['code'])!= strtolower($_SESSION['texto']) OR !isset($_SESSION["texto"]))
Hitman
- 24 апр 2012В login.php не могу найти $_SESSION["username"]=$username;
Есть только:
$_SESSION[iduser]=$user;
и
$_SESSION["username"]=strtolower($rres[username]);
У меня seoedit old
Люди, куда ставить?
bobbux
- 02 фев 2012Снова зашел сюда и уже случайно. Хочу повториться - плагин очень удобный! И мне пригождаеться очень часто!
bobbux
- 17 дек 2011Конечно, было бы не плохо, если вставить кнопку Забанить! в стандартный список пользователей. Да и вообще учесть дельные пожелания указанные в коментах выше. Но эта штука и без того уже очень нужная! Я вообще, удивлен, что этого не сделано было намного ранее еще при создании самих скриптов! Большое спасибо автору!