Итак: Идём на букс,далее регистрируемся в нём,логинимся и идём в раздел \"отправить сообщение\". Там узнаём логин админа(будет написано красным шрифтом) и отправляемся в раздел \"защита аккаунта\". Открываем исходный код и ищем следующие строки:
И заменяем ТУТ ВАШ ЛОГИН на желаемый логин(в данном случае - на логн админа),жмём применить и в обновлённой странице в строку для ввода IP вводим айпишник из воздуха(1.1.1.1 например). Теперь пользователь,которого мы решили терроризировать,при входе в аккаунт будет видеть сообщение,что ему не разрешён вход в аккаунт под данным логином с его IP адреса
Исправляем:
1. Найдите файл security.php в корне букса и откройте в любом текстовом редакторе.
2. Найдите следующий код:
if(isset($_POST["user"]))
и замените его на:
if(isset($_POST["blockip"]))
3. Далее ищем следующий код:
$user=$_POST["user"];
Заменяем его на:
$user=$_SESSION["username"];
Готово!
Автор: Rufus
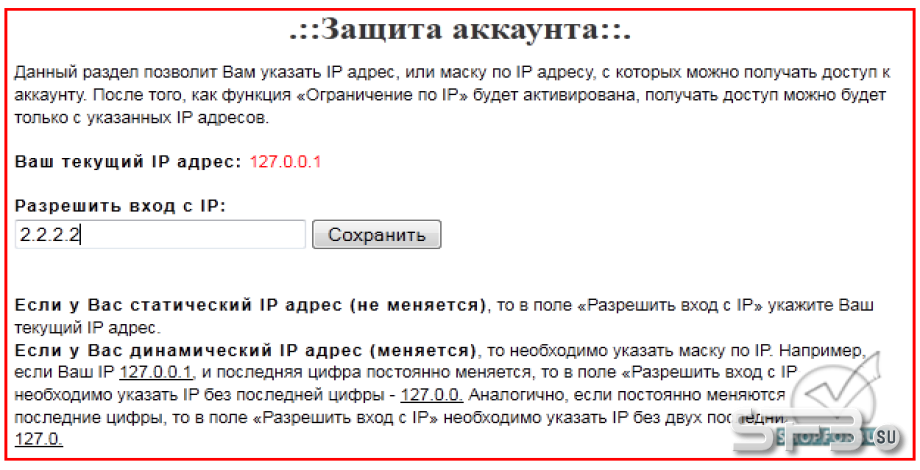
И заменяем ТУТ ВАШ ЛОГИН на желаемый логин(в данном случае - на логн админа),жмём применить и в обновлённой странице в строку для ввода IP вводим айпишник из воздуха(1.1.1.1 например). Теперь пользователь,которого мы решили терроризировать,при входе в аккаунт будет видеть сообщение,что ему не разрешён вход в аккаунт под данным логином с его IP адреса
Исправляем:
1. Найдите файл security.php в корне букса и откройте в любом текстовом редакторе.
2. Найдите следующий код:
if(isset($_POST["user"]))
и замените его на:
if(isset($_POST["blockip"]))
3. Далее ищем следующий код:
$user=$_POST["user"];
Заменяем его на:
$user=$_SESSION["username"];
Готово!
Автор: Rufus
Теги
0 загрузки
Детали
- Первый релиз 02 мар 2011
- Последнее обновление 03 авг 2026
- Документация Есть
- Содержимое файлов Исходные файлы
- Всего товаров 203
- Рейтинг (0)
- Регистрация 19 фев 2011
- Уровень 0
- Пользователь подтверждён Да
- Телефон подтверждён Нет
- Email подтверждён Нет

0 комментарии