
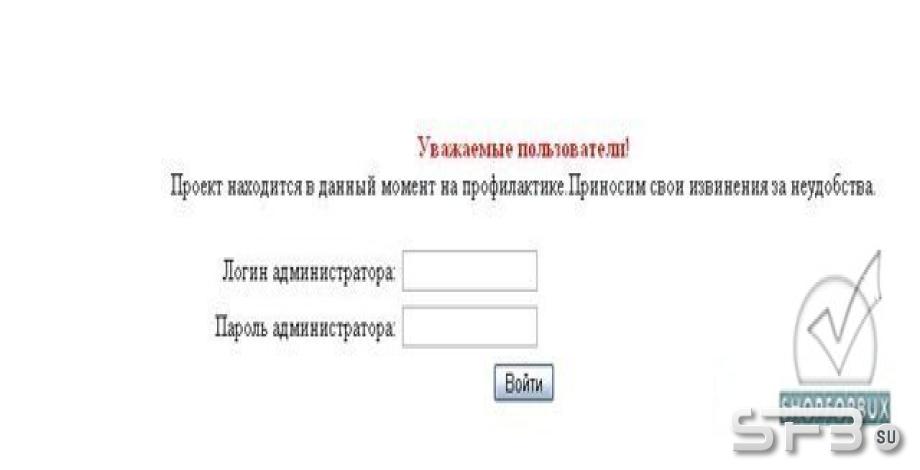
Сайт на проифлактике
Тоже немало важный плагин,очень необходимый тем,кто постоянно проводит работы на сайте.Исходников не было,пришлось писать самому.Работы было немного.Вкратце:
После установки будет выводиться сообщение типа сайт на профилактике и форма входа для админа.Залогиниться сможет только админ!
Устанавливаем:
1.Делаем SQL-запрос к БД,где будет храниться заветная строка со значением,которыми мы и будем определять состояние рабты сайта:
INSERT INTO `tb_config` (`item` ,`price`) VALUES ('offsite','2');
2.Добавляем в админке выбор значения.С эим мне пришломь помучаться,чтоб придумать как сделать для удобства.Ну ничего,придумал:).Открываем basecfg.php
2.1 После:
if($ctrlword!='NULL' and $ctrlword!='') $ctrlword=md5($ctrlword);
вставить:
$offsite=$_POST["off"];
2.2 После:
if($ctrlword!='NULL')
{
mysql_query("update tb_site set ctrlword='$ctrlword' where id='1'");
$_SESSION["ctrlwordaccess"]='0';
}
Добавить:
mysql_query("update tb_config set price='$offsite' where item='offsite'");
2.3 после:
echo "Настройки сохранены
";
}
добавить:
$sql = "SELECT price FROM tb_config WHERE item='offsite'";
$offres = mysql_query($sql);
$sfb = mysql_result($offres,0,0);
и наконец:
2.4 после:
Контрольное слово или фраза (вводится при входе в админку, иначе доступ будет закрыт! Изменить нельзя, только задать новое слово или фразу! Максимум 20 символов): Значение NULL запрещает замену контрольного выражения, что освобождает от необходимости каждый раз задавать этот параметр!
добавить
Сайт на профилактике(войти сможет только администратор через форму входа):checked<?}?>>выкл.checked<?}?>>вкл.
3.Открыть config.php и после:
mysql_query("set names 'cp1251'");
mysql_query ("set character_set_client='cp1251'");
mysql_query ("set character_set_results='cp1251'");
mysql_query ("set collation_connection='cp1251_general_ci'");
добавить:
$sql="select price from tb_config where item='offsite'";
$res=mysql_query($sql);
$off=mysql_result($res,0,0);
if($off=='1')
{
session_start();
if (isset($_POST['username']))
{
$username=$_POST['username'];
$password=$_POST['password'];
if ($password==NULL)
{
echo " Введите пароль!";
}else{
$query = mysql_query("SELECT count(*) as kolvo FROM tb_users WHERE username = '$username' and password='$password'") or die(mysql_error());
$query=mysql_fetch_array($query);
if($query["kolvo"]<1)
{
echo " Введены неверные данные!!! Вход невозможен!";
exit();
}else{
$res=mysql_query("select user_status from tb_users where username='$username'"); mysql_close($con);
$status=mysql_result($res,0,0);
if($status!='admin')
{
echo " Вы не являетесь администратором проекта!Вход невозможен.";exit();
}else{
$_SESSION["username"]=$username;
$_SESSION["password"]=$password;
?>
<?
}
}
}
}
if(!(isset($_SESSION["username"]) && isset($_SESSION["password"])))
{
include('blocklog.php');
exit();
}else{
$username=$_SESSION["username"];
$res=mysql_query("select user_status from tb_users where username='$username'");
$status=mysql_result($res,0,0);
if($status!='admin')
{
echo " Вы не являетесь администратором проекта!Ожидайте включения сайта в рабочий режим!";exit();
}
}
}
4.Качаем архив и льём файл blocklog.php на хост.Кстати,можно отредактировать файл blocklog.php под себя.Только либо включите ксснике в код,либо делайте таблицами.
Комментируем...
После установки будет выводиться сообщение типа сайт на профилактике и форма входа для админа.Залогиниться сможет только админ!
Устанавливаем:
1.Делаем SQL-запрос к БД,где будет храниться заветная строка со значением,которыми мы и будем определять состояние рабты сайта:
INSERT INTO `tb_config` (`item` ,`price`) VALUES ('offsite','2');
2.Добавляем в админке выбор значения.С эим мне пришломь помучаться,чтоб придумать как сделать для удобства.Ну ничего,придумал:).Открываем basecfg.php
2.1 После:
if($ctrlword!='NULL' and $ctrlword!='') $ctrlword=md5($ctrlword);
вставить:
$offsite=$_POST["off"];
2.2 После:
if($ctrlword!='NULL')
{
mysql_query("update tb_site set ctrlword='$ctrlword' where id='1'");
$_SESSION["ctrlwordaccess"]='0';
}
Добавить:
mysql_query("update tb_config set price='$offsite' where item='offsite'");
2.3 после:
echo "Настройки сохранены
";
}
добавить:
$sql = "SELECT price FROM tb_config WHERE item='offsite'";
$offres = mysql_query($sql);
$sfb = mysql_result($offres,0,0);
и наконец:
2.4 после:
Контрольное слово или фраза (вводится при входе в админку, иначе доступ будет закрыт! Изменить нельзя, только задать новое слово или фразу! Максимум 20 символов): Значение NULL запрещает замену контрольного выражения, что освобождает от необходимости каждый раз задавать этот параметр!
добавить
Сайт на профилактике(войти сможет только администратор через форму входа):checked<?}?>>выкл.checked<?}?>>вкл.
3.Открыть config.php и после:
mysql_query("set names 'cp1251'");
mysql_query ("set character_set_client='cp1251'");
mysql_query ("set character_set_results='cp1251'");
mysql_query ("set collation_connection='cp1251_general_ci'");
добавить:
$sql="select price from tb_config where item='offsite'";
$res=mysql_query($sql);
$off=mysql_result($res,0,0);
if($off=='1')
{
session_start();
if (isset($_POST['username']))
{
$username=$_POST['username'];
$password=$_POST['password'];
if ($password==NULL)
{
echo "
Введите пароль!";}else{
$query = mysql_query("SELECT count(*) as kolvo FROM tb_users WHERE username = '$username' and password='$password'") or die(mysql_error());
$query=mysql_fetch_array($query);
if($query["kolvo"]<1)
{
echo "
Введены неверные данные!!! Вход невозможен!";exit();
}else{
$res=mysql_query("select user_status from tb_users where username='$username'"); mysql_close($con);
$status=mysql_result($res,0,0);
if($status!='admin')
{
echo "
Вы не являетесь администратором проекта!Вход невозможен.";exit();}else{
$_SESSION["username"]=$username;
$_SESSION["password"]=$password;
?>
<?
}
}
}
}
if(!(isset($_SESSION["username"]) && isset($_SESSION["password"])))
{
include('blocklog.php');
exit();
}else{
$username=$_SESSION["username"];
$res=mysql_query("select user_status from tb_users where username='$username'");
$status=mysql_result($res,0,0);
if($status!='admin')
{
echo "
Вы не являетесь администратором проекта!Ожидайте включения сайта в рабочий режим!";exit();}
}
}
4.Качаем архив и льём файл blocklog.php на хост.Кстати,можно отредактировать файл blocklog.php под себя.Только либо включите ксснике в код,либо делайте таблицами.
Комментируем...
Теги
6 комментарии


- Всего товаров 50
- Рейтинг (0)
- Регистрация 03 мар 2011
- Уровень 0
- Пользователь подтверждён Да
- Телефон подтверждён Нет
- Email подтверждён Нет

trolleybus
- 08 апр 2015Спасибо большое! Вещь нужная для букса.
SoooFast
- 31 мар 2011Rufus,
да все ок :) не парься :)
Rufus
- 24 мар 2011Сорри, больше тупить не буду.
PS: Извините за тупой вопрос :)
SoooFast
- 24 мар 2011так проще для начинающих и незнающих, а для опытных и знающих - они сами найдут оптимальный для себя вариант :)
Rufus
- 24 мар 2011Хм... А зачем делать лишний запрос на всех страницах и засирать файл с сессией? не легче просто сделать в файле?