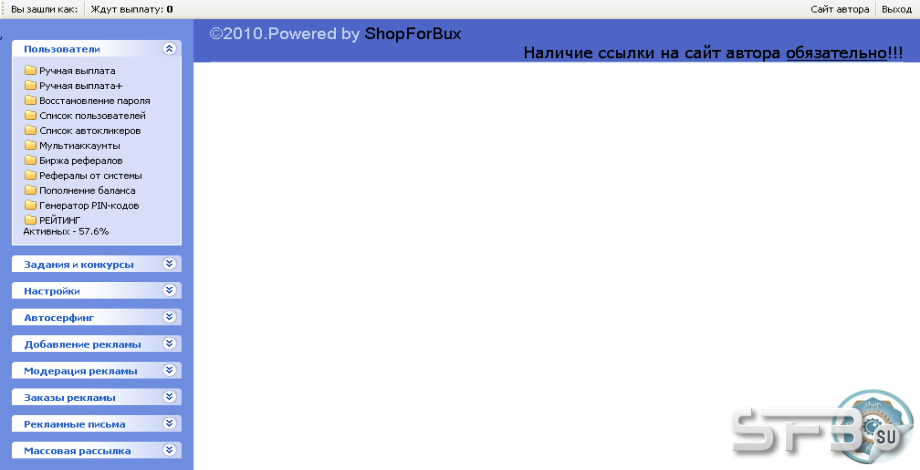
Ошибка заключается в следующем - набираем
bux.ru/admin/head.php и видим в принципе почти всю админку.
Увидев админку мы можем улыбнуться, выцепить админа, который страшно испугается, что его взломали и потребовать с него денег якобы за фикс, который предложат, например, сменой имени админки. Но сделать-то в принципе ничего нельзя - мы видим только файл с HTML кодом.
Варианты фикса:Вариант 1: в .htaccess в админке добавим:
Order Deny,Allow
Deny from all
Вариант 2: ползём в первые статьи на шопе, находим защиту директорий через htaccess и ставим ее.
Вариант 3: переименовываем админку.
Я бы предпочёл первый.
Комментируем...


gabrial
- 05 июн 2013Как интересно. Зашёл в гугл. Туда ввёл букс m.f.s 2.2. И нашёл букс, и так я этого букса увидел админку сразу. Видимо никто о безопастности своей не тревожится
kurbanov
- 17 фев 2013авто выплат не работает !
sonik12
- 07 авг 2012Forbidden пишет и хоть тресни
Green-wm
- 07 сен 2011Баг - это баг. Это маленький косяк. Это через дыры можно ломать.
Короче у нас разное понятие о багах.
Можно вообще по разному делать. Но через инклюд футера я считаю не правильно.
Можно и break; всучить если хорошо голову включить)))
Я ведь почему говорю что возвращение фалсе лучше, я лично не раз проверял.
С include "footer.php"; - моя сборка берет: 425 кб.
Без, то-есть с фалсе - 405 кб.
З.Ы я на mysql_fetch_row (); перешел) В SFB сборке именно этой функцией будут тянуться данные. Например хочу вывести имя пользователя: $byme["username"];. Писать много)) А с mysql_fetch_row будет так: $byme[1]; Разве не удобно??) Я кстати mysql_fetch_row (); совместно с list (); юзаю. Интересная функция. Данные сразу в переменные пихаю))
Заточил скрипт под SEO кстати. Title и т.д. Только из БД уже тяну а не как раньше switch'ем.
Я заметил что я уже сделал больше чем вообще заказывал Влад xD. Структуру сделал типа как на MFS 3. Всё по папкам окуратненько распихано. Админка как и сам дизайн. Ну то-есть в админке такойже дизайн как и на сайте)) Вообще в будущем планирую дизайны для админки продавать xD. Вытянул у тебя уже давно с MFS 3 шаблонизатор, но его на MFS натянуть сложно будет. Точнее не сложно, а долго. Так как нужно будет переписывать почти все файлы) Пока там смена дизайна такая же как и на MFS 2.2.
Ищо я ЧПУ намутил ^^
Ой чёт я расхвастался пряма ^^
о_0 кстати насчет SFB, я вчера чуть не акуел. Игрался с фунциями записи перезаписи и удалением данных - и снёс весь скрипт
Хорошо что хоть на ноуте он остался)
Alex
- 07 сен 2011если бы это бы баг - тебя бы взломали и у тебя цены бы вскочили епать как и кошельки у всех юзеров были бы одинаковые)
а так - это просто недочёт)
to green=> не пугай человека.
кстати,для инфы:
<?
if(!isset($_SESSION[gavno]))
{
echo "ppc";
include 'end.php';
exit;
}
mysql_query("ошибочный запрос который выгонит ошибенцию ебать какую") or die(mysql-error());
?>
этот код не выведет ошибку,поскольку запрос не выполнится,т.к. сессия гавно не задана и при выводе ошибки стоит exit;
код после exit; не обработался.если бы была синтаксичесская ошибка - выдавало бы ошибку.
Таким образом смею тебе заявить,что скрипт с include('footer.php'); exit; при выполнении весит гораздо меньше чем твои варианты с false
именно поэтому лучше не выгонять фалсом,а просто скрипт с действиями подключать лишь в том случае,когда есть к примеру $_POST[wmid]
будет больше файлов,но зато вес всех страниц будет меньше...